Sicherheit im Kern.KI ohne Angriffsfläche.
Sicherheit gehört nicht in Prompt-Vorschläge, sondern in gehärtete Datenbank-Berechtigungen, Kubernetes-Controls und Zero-Trust CI/CD-Pipelines. So können selbst jailbroken LLMs ihre Rechte niemals überschreiten.
Cloud Security & DevSecOps
Security First Approach
Wir implementieren Security-by-Design in jeder Phase Ihrer Cloud-Migration und DevOps-Pipeline. Unsere Experten integrieren Sicherheitskontrollen nahtlos in Ihre CI/CD-Prozesse.
OWASP Best Practices
Vollständige Compliance mit OWASP-Standards, inklusive Top 10 Web Application Security Risks, API Security und Cloud Security Guidelines.
Zero Trust Architecture
Implementierung von Zero Trust Prinzipien für maximale Sicherheit in Multi-Cloud und Hybrid-Umgebungen.
AI Security Leadership
Secure AI Agents Deployment
Sichere Bereitstellung und Verwaltung von KI-Agenten mit robusten Authentifizierungs-, Autorisierungs- und Überwachungsmechanismen.
- Containerisierte AI Agent Isolation
- Encrypted Model Storage & Transfer
- Real-time Threat Detection
- Compliance-ready Audit Trails
Data Privacy & AI Ethics
DSGVO-konforme KI-Implementierungen mit Privacy-by-Design und ethischen KI-Richtlinien.
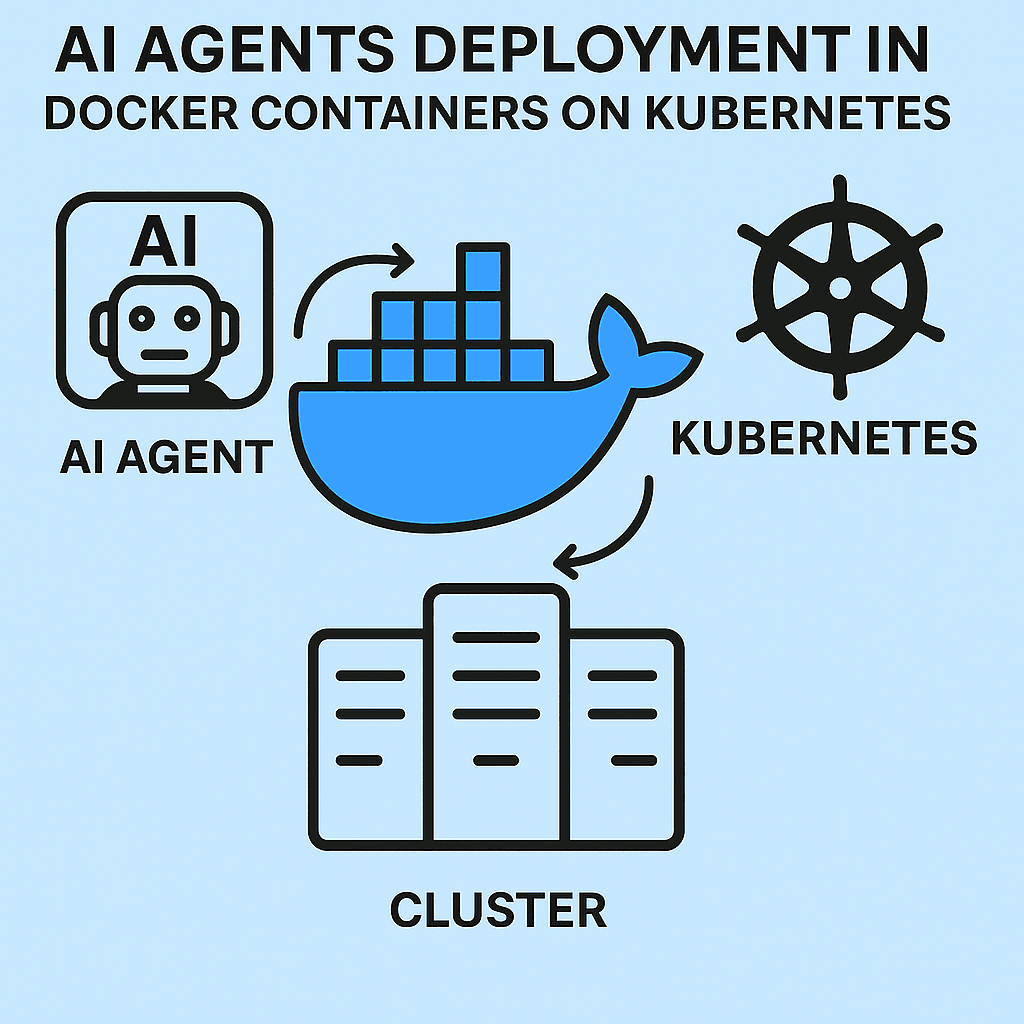
Secure MCP with ToolHive
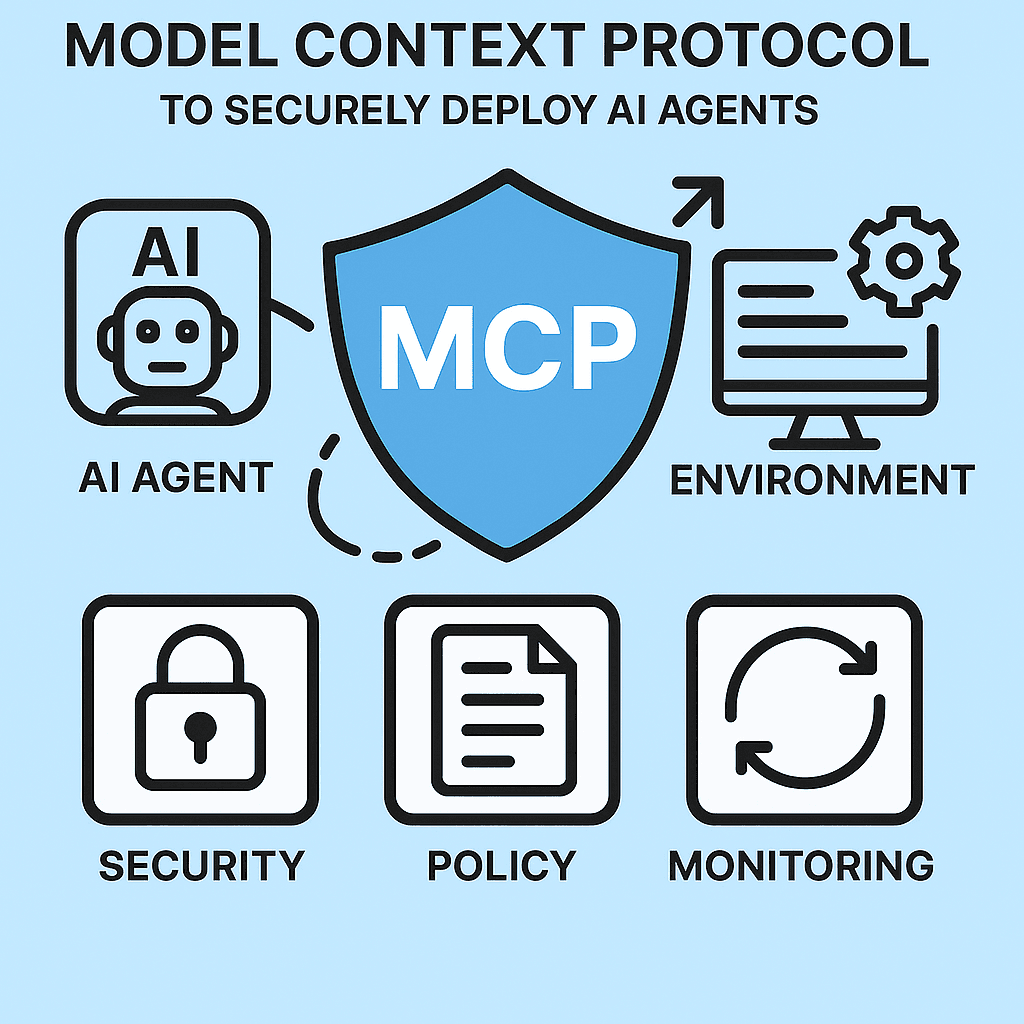
Enterprise-Ready MCP Security
Als Experten mit tools wie ToolHive implementieren wir sichere Model Context Protocol (MCP) Server mit:
- • Curated MCP Registry: Verifizierte, sichere MCP-Server aus vertrauenswürdigen Quellen
- • Container Security: Minimale Berechtigungen und locked-down Umgebungen
- • Secrets Management: Verschlüsselte Credential-Verwaltung ohne Plaintext-Exposition
- • Enterprise Authorization: Robuste Zugriffskontrolle für Unternehmensumgebungen
ToolHive Key Benefits
- • Standardized Packaging: OCI Container Standards für Konsistenz
- • Seamless Integration: Auto-Konfiguration für GitHub Copilot, Cursor & mehr
- • Kubernetes-Ready: Enterprise-deployment mit unserem ToolHive Operator
- • Minimal Attack Surface: Security-by-default Prinzipien
Unsere Security Services
Security Architecture
Design und Implementierung sicherer Cloud-Architekturen mit Zero Trust Prinzipien.
Security Audits
Umfassende Sicherheitsbewertungen und Penetrationstests für Web-Apps und APIs.
DevSecOps Integration
Automatisierte Security-Tests in CI/CD-Pipelines mit Infrastructure as Code.
Cloud Security
Multi-Cloud Security Management für AWS, Azure, Google Cloud und Kubernetes.
AI Security
Sichere AI/ML-Pipelines, Model Protection und AI Ethics Compliance.
Compliance
DSGVO, ISO 27001, SOC 2 und branchenspezifische Compliance-Implementierung.

Häufig gestellte Fragen zu AI Security & DevSecOps
AI-Systeme verarbeiten sensible Daten und treffen autonome Entscheidungen. Sicherheitslücken können zu Datenlecks, Modell-Manipulation oder unbefugtem Zugriff führen. Bei TechChase implementieren wir Security von Anfang an (Security-by-Design) in jedem AI-Deployment.
DevSecOps integriert Security in jeden Schritt des DevOps-Prozesses. Statt Security als Nachgedanke zu behandeln, bauen wir automatisierte Security-Checks in CI/CD Pipelines ein, führen kontinuierliche Vulnerability Scans durch und implementieren Infrastructure Security as Code.
Wir implementieren Privacy-by-Design, verschlüsseln Daten at-rest und in-transit, minimieren Datensammlung, ermöglichen Löschung auf Anfrage, und dokumentieren alle Datenverarbeitungsprozesse. Unsere AI-Deployments erfüllen DSGVO und EU AI Act Anforderungen.
Zero Trust bedeutet 'never trust, always verify'. Jede Anfrage wird authentifiziert und autorisiert, unabhängig von ihrer Herkunft. Wir implementieren Zero Trust in Kubernetes mit Network Policies, mTLS, Service Mesh und granularen RBAC-Rollen für maximale Sicherheit.
Wir nutzen minimale Base Images, scannen auf Vulnerabilities, implementieren Pod Security Standards, Network Policies, RBAC, Secrets Management mit Vault, Image Signing, und Runtime Security Monitoring. Container laufen mit minimal privileges und Read-only Filesystems.
ToolHive ist unsere kuratierte, containerisierte MCP Registry. Jedes MCP Tool wird security-auditiert, in minimalen Containern verpackt, mit Secrets Management versehen und mit RBAC-Kontrollen ausgestattet. Dies reduziert die Attack Surface massiv.
Wir führen Penetration Testing, Code Security Reviews, Infrastructure Security Audits, OWASP Top 10 Checks, Container Security Scans, Kubernetes Security Assessments und Compliance Audits (DSGVO, ISO 27001) durch.
Wir implementieren SIEM (Security Information and Event Management), Runtime Security Monitoring, Anomalie-Detection, Intrusion Detection Systems (IDS), Log Aggregation und Alerting. Verdächtige Aktivitäten werden in Echtzeit erkannt und behandelt.